12 年安全攻防与产品研发经验,曾参与和主导 SRC、威胁情报、代码安全等能力的建设与规模化落地。当前专注 AI 原生安全与 Agent Runtime 防护方向——从传统安全向 AI 安全的转型实践者,现为腾讯 EdgeOne-WAF 与大模型防火墙 T-Shield 产品负责人。
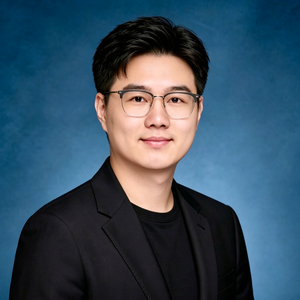
专题演讲嘉宾:段昊彤
腾讯安全专家
by 段昊彤
腾讯
安全专家Agent 正加速进入企业核心场景,但其自主规划、工具调用与数据访问能力,也让提示词注入、意图偏离、工具滥用、数据泄露等运行时的风险浮出水面。传统规则安全在语义化攻击与非确定性行为面前逐渐失效。本次演讲将从第一性原理出发,分享一套面向智能体时代的 Agent Runtime 安全方案——以 AI 对抗 AI,覆盖事前、事中、事后全链路,并依托真实生产数据实现能力的持续自迭代,让 Agent 的安全,越用越强。
演讲大纲
1. Agent 时代,传统安全为何失效
- 一个真实攻击链回顾
- 传统规则安全的困境
- AI 原生安全第一性原理
2. Agent Runtime 防护全链路:一次攻击的完整拦截
- 贯穿案例:一条真实攻击如何逐层穿透 Agent
- 纵深防御,逐层拦截(每层:攻击推进到此 → 为何需要这层 → 关键工程取舍)
- 事前 · 提示词注入检测:从关键词匹配到语义级理解
- 事中 · 意图偏离检测:间接注入与行为偏离的识别
- 事中 · Agent 沙箱:工具调用的隔离执行,开箱即用的轻量方案与配置有效性保障
- 事后 · 数据防泄露(DLP):出站防护与小模型微调
- 层间协同:单点防护为何失效,纵深防御如何互补
- 攻防辩证与工程取舍:误报、时延、成本、模型选型,以及攻击者视角下的平衡
- 规模化落地:真实生产环境下的挑战与收敛
3. 什么是 AI 时代下的护城河
- 自迭代闭环
- 安全护城河再定义
4. 未来展望
实践痛点
- AI 安全能力的误报控制与业务体验之间的平衡
- 语义级检测的算力成本与实时性要求的矛盾
- 攻击手法快速演进,防护能力需具备持续自迭代机制而非一次性交付
听众收益
- 理解智能体时代运行时安全的核心风险与传统方案失效的根因
- 掌握事前、事中、事后全链路的 Agent 运行时防护建设思路
- 理解"数据飞轮/自迭代"为何是 AI 安全的真正护城河,获得可真实借鉴的落地参考
关注主办方(InfoQ)


联系我们
交通指南
深圳湾万丽酒店
Shenzhen Bay Marriott Hotel
地址:深圳南山区粤海街道高新区社区科技南路18号


Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质

微信咨询

电话咨询
联系电话:13269078023

微信联系我们
如您在购票过程中遇到问题,请扫码咨询票务小助手