Google Cloud 解决方案架构师,致力于帮助企业利用 Google Cloud 实现数字化转型。拥有多年的云架构设计,优化和落地经验,擅长云计算,大数据,AI Infra,生成式 AI 等领域。
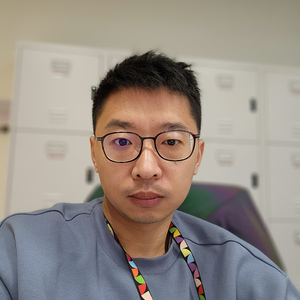
专题演讲嘉宾:董仕超
Google Cloud 解决方案架构师
by 董仕超
Google Cloud
解决方案架构师单体大模型常因流程脱轨、幻觉以及动态代码执行的安全隐患,导致企业难以规模化投产。本演讲直击这一痛点,基于开源 ADK 2.0 框架与云原生托管沙箱,深度拆解生产级 Agent 基础设施的真实落地解法。演讲将聚焦三大核心业务场景与技术细节:
- 确定性工作流与人机协同:利用图化编排(DAG)替代线性 Prompt,在信贷审批、资金划拨等高危节点精准触发断点挂起,实现无缝的人工审核接管(HITL);
- 记忆蒸馏与上下文治理:通过长时语义提炼与归档检索,彻底解决长周期跨会话交互中 Token 暴涨与响应时延瓶颈;
- 毫秒级安全运行时:借助内核级隔离与内存快照预热技术,让智能体自主编写的 Python 脚本或数据处理代码,在 <1秒 冷启动的安全云端沙箱中高效执行。
彻底告别脆弱的提示词实验,构建高可靠、高可控的企业级多智能体底座。
演讲提纲:
- 引言:Demo 繁荣与生产环境的“达克效应”
- 开场拷问:为什么我们在本地跑得极好的 Agent Demo,一旦接入真实业务线就会变成灾难?
- 核心痛点:概率引擎与严谨业务的天然矛盾
- 大模型的本质是“基于概率的下一个 Token 预测机器”,而企业生产环境要求的是 100% 的确定性。
- 批判“黑盒式 Prompt 堆砌”:单体大模型加上简单的“请求-响应”循环,在面对高复杂、长链路任务时,必然走向“幻觉”、“跳步”与逻辑失控。
- 引出破局点:从“提示词玄学”走向“智能体软件工程”。我们需要一套真正包含编排、沙箱与治理的基础设施。
- 控制权反转:为什么 Agent 亟需确定性编排?
- 工程迷思:让大模型同时承担“流程控制器”和“内容生成器”,是造成多步任务崩溃的根源。
- 架构解法:图化工作流(Graph-Based Workflows)
- 核心思想(Inversion of Control):将业务的控制流(Control Flow)无情地从大模型手中夺回,交还给传统的代码。让大模型退化为工作流中的一个纯粹的“推理与决策节点”。
- 有向无环图(DAG)的引入:通过 DAG 构建 Agent 的执行路径,约束 AI 只能在预设的逻辑分支中游走,彻底消除“跳步”与无限死循环。
- 运行时状态适配:
- 对比传统无状态微服务,探讨 Agent 在不同场景下的生命周期管理:何时使用用完即走的 Task 模式?何时必须维持长连接的 Singleton(单例)状态?
- 核心深潜:为什么“极速沙箱”是 AI 自动编程的生产刚需?
- 工程挑战:未知代码的“裸奔”恐惧
- 当 Agent 具备了编写与执行代码(如 Python 分析脚本)的能力,我们就面临着灾难级的安全隐患。
- 对比困境:普通 Serverless 启动太慢(破坏流式对话体验);传统 Docker 隔离太弱(极易被 AI 生成的不可信代码进行容器逃逸攻击)。
- 架构演进:打破“安全隔离”与“极致性能”的死锁
- 深度防御:必须采用内核级强隔离沙箱,将 Agent 生成的代码锁死在绝对受控的边界内。
- 看不见的护城河:为什么必须重构状态隔离与权限治理?
- 记忆即状态:超越 Vector DB 的生命周期托管
- 网关级防御与动态治理(Dynamic Gateway & Identity)
- 数据双向防泄漏:企业敏感数据(PII)不能直接喂给模型,模型生成的危险指令也不能直接执行
- 拦截机制:在动态网关层实时拦截提示词注入(Prompt Injection),而非依赖模型自身的对齐能力
- 身份鉴权(Identity):当企业内部署了成百上千个微型 Agent 时,如何通过中心化的身份凭证,防范 Agent 之间的越权调用
听众收益:
- 掌握 Agent 控制流编排方法: 了解图化工作流(Graph-Based Workflows)的架构原理,学习如何通过代码接管控制流来约束大模型的执行路径,从而减少多步任务中的逻辑偏离与执行错误。
- 了解代码自动执行的安全隔离方案: 分析 AI 自动执行未知代码时面临的安全风险(如容器逃逸),并了解如何利用内核级沙箱技术在兼顾执行效率的前提下,建立受控的安全边界。
- 熟悉企业级状态管理与网关治理机制: 了解在多 Agent 环境下,如何通过动态网关实现敏感数据保护与风险指令拦截,以及如何通过中心化身份鉴权
关注主办方(InfoQ)


联系我们
交通指南
上海虹桥祥源希尔顿酒店
Hilton Shanghai Hongqiao
地址:上海市红松东路1116号


Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质

微信咨询

电话咨询
联系电话:13269078023

微信联系我们
如您在购票过程中遇到问题,请扫码咨询票务小助手