英特尔数据中心与人工智能事业部首席工程师,长期专注于系统软件及计算平台架构设计。近年来聚焦云计算与人工智能基础设施的技术创新,研究领域涵盖机密计算、可信运行时、固件及能效管理等,致力于提升云与 AI 系统的可信性、可管理性与可持续性。 拥有 15 项专利,发表技术论文及其他技术文献 30 余篇,主编《机密虚拟化:云计算大模型时代的数据安全新范式》。积极参与开源生态建设,推动 DMTF、OCP 等开放标准的发展。
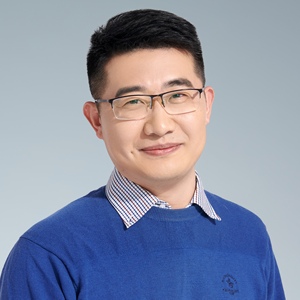
专题演讲嘉宾:宋川
英特尔人工智能事业部首席工程师
by 宋川
英特尔
人工智能事业部首席工程师以 Muse、Grok Bot 等个人智能体应用为代表,基于大语言模型(LLM)的应用正从以指令交互为核心的聊天模式,演进为依托云端基础设施部署和运行,能够自主规划、调用云端工具与服务、访问数据并执行复杂任务的在线智能体系统。其信任边界也从模型本身扩展至运行时、执行环境、上下文数据及外部工具构成的完整执行路径。如何确保智能体各环节的可信性,如何验证其运行环境、执行过程的完整性,如何在保障数据隐私的同时实现可信验证与安全审计,以及如何建立跨服务、跨域的互信协作机制,正成为智能体云端部署亟待解决的问题
本演讲将围绕智能体应用云部署面临的数据安全、用户隐私与合规监管挑战,探讨如何利用基于硬件的可信计算环境构建智能体运行的信任基础,并将可信保障延伸至智能体的构建、部署与运维的过程,构建贯穿智能体生命周期的信任链。在此基础上,进一步探索基于可验证状态的身份签发与服务互信机制,使协作各方能够互相验证智能体运行的可信状态,以建立跨域的可信协作关系。
演讲提纲:
- 智能体面临的安全与信任挑战
- 结合主流智能体的在线部署架构,围绕上下文管理、执行沙箱及外部服务调用等关键环节,系统剖析智能体在数据处理、权限控制、代码执行和外部依赖等方面面临的安全与信任挑战,重点分析敏感数据泄露、镜像注入、非执行失控,以及第三方组件、软件依赖和运行时镜像引入的软件供应链攻击风险
- 智能体可信部署的必然性与技术基础
- 分析智能体在数据处理、软件供应链和跨域协作等环节面临的安全与信任挑战,结合机密计算在智能体可信部署中的技术探索(开源Agent-CC 部署方案),探讨如何利用机密计算、可信执行环境、软件供应链安全及远程证明等技术,构建覆盖数据处理、软件生命周期和智能体协作的可信部署体系,并分享相关技术路径与工程实践
- 智能体的数据安全与隐私保护
- 分析智能体与大模型交互、上下文管理、长期记忆及工具服务调用过程中的数据安全与隐私保护需求,探讨如何结合可信执行环境实现敏感数据的隔离处理与安全计算,保护模型交互、上下文及服务调用中的敏感信息,降低云平台、宿主机等非可信软件组件带来的数据泄露风险
- 智能体软件生命周期可信管理
- 针对智能体部署过程中软件制品来源、分发链路信任及第三方依赖可信度不足等供应链安全挑战,需要将信任机制扩展到智能体构建、部署、运行与升级的全过程。本节结合 SLSA 等软件供应链安全框架、可信执行环境度量及可信日志等技术手段,探索将智能体软件制品,如运行时及执行环境纳入统一的可信管理体系,建立覆盖智能体构建、制品发布与分发到运维的信任链,提升智能体构建到部署过程的透明性和可验证性
- 基于身份和服务可信来实现跨域互信
- 面向智能体和服务跨域协作中的身份可信、信任传递与互认等挑战,结合微服务架构及 SPIFFE 工作负载身份体系,将智能体身份与可信执行环境的状态相结合,探索基于可信度量与证明的身份签发及服务互信机制
实践痛点:
- 智能体技术发展迅速,但可信执行与验证体系仍处于探索阶段。主要痛点包括:云平台及运行环境的可信性难以独立验证;智能体构建、部署和升级过程缺乏完整的可信证据;多智能体跨平台协作时,身份认证、权限管理和信任传递机制尚不完善。此外,如何兼顾安全性、性能开销与系统易用性,也是技术落地需要解决的问题
演讲亮点:
- 演讲聚焦智能体产业化过程中面临的安全与信任挑战,将可信计算与机密计算的技术实践延伸至智能体数据保护、全生命周期可信管理及智能体互信等关键领域。既探讨前沿技术发展方向,也关注智能体产业化应用中的实际需求,深入探讨信任模式从契约式可信走向技术可验证可信的必要性
听众收益:
- 帮助听众理解智能体时代面临的新型安全与信任挑战,了解如何从数据隐私保护、软件供应链验证和生命周期可信管理等方面构建可信的智能体基础设施
关注主办方(InfoQ)
联系我们
交通指南
北京新云南皇冠假日酒店
Crowne Plaza Beijing Sun Palace
地址:北京市
Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质

微信咨询

电话咨询
联系电话:13269078023

领取往期热门演讲视频
如您在购票过程中遇到问题,请扫码咨询票务小助手