当 AI 从生成内容走向访问数据、调用工具并代表用户采取行动,安全风险也从&ld... 展开 >
Agent Security|身份、权限与行动安全
会议室:待定出品人:程岩
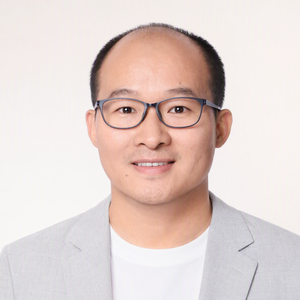
专题出品人:程岩
快手信息安全负责人
企业安全领域资深专家,拥有丰富的大型甲方安全建设与实战经验,现任快手信息安全负责人,致力于探索 AI 时代安全新范式,推动企业安全体系的建设、升级与持续演进。
2010年起,程岩先后任职于百度安全、京东安全、蚂蚁安全,担任关键安全岗位。他秉持"控制风险、对抗威胁、建立信任"的安全理念,坚守"风险视角、技术驱动、机制持续"的实战打法,并曾带领团队将多项安全技术实践对外开源。
专题出品人:程岩
快手信息安全负责人
企业安全领域资深专家,拥有丰富的大型甲方安全建设与实战经验,现任快手信息安全负责人,致力于探索 AI 时代安全新范式,推动企业安全体系的建设、升级与持续演进。
2010年起,程岩先后任职于百度安全、京东安全、蚂蚁安全,担任关键安全岗位。他秉持"控制风险、对抗威胁、建立信任"的安全理念,坚守"风险视角、技术驱动、机制持续"的实战打法,并曾带领团队将多项安全技术实践对外开源。
专题:Agent Security|身份、权限与行动安全
当 AI 从生成内容走向访问数据、调用工具并代表用户采取行动,安全风险也从“输出是否可信”升级为“行动是否可控”。传统围绕账号、接口和单次请求建立的安全机制,已经不足以解释 Agent 是谁、代表谁、为何获得权限,以及谁应为其行动负责。
本专题围绕身份、权限与行动三条主线,探讨 Agent 身份注册与委托关系、最小权限与临时凭证、工具及 MCP 信任机制、多 Agent 间的身份传递与权限衰减,以及提示注入、数据泄露和越权行动的运行时防护。我们也将讨论如何按风险对 Agent 行动进行自动放行、人工审批、实时阻断与隔离,如何通过自动化红队持续验证控制有效性,并以全链路审计还原从用户目标、模型决策到工具调用和真实副作用的完整过程。
目标不是限制 Agent 的能力,而是建立 Agent 规模化进入办公、研发和生产场景所必需的信任基础设施:让 Agent 以正确的身份,获得完成当前任务所必需的权限,并始终在可验证、可干预、可追责的边界内行动。
关注主办方(InfoQ)


联系我们
交通指南
北京新云南皇冠假日酒店
Crowne Plaza Beijing Sun Palace
地址:北京市


Copyright © 2026, Geekbang Technology Ltd. All rights reserved. 极客邦控股(北京)有限公司 | 京 ICP 备 16027448 号 - 5 京公网安备 11010502039052号 | 产品资质

微信咨询

电话咨询
联系电话:13269078023

微信联系我们
如您在购票过程中遇到问题,请扫码咨询票务小助手